



Բանկային տվյալները գողացող նոր Android-ի վիրուս է հայտնաբերվել

Տեղեկատվական անվտանգության ապահովման F5 Labs ընկերությունը հայտնաբերել է MailBot վիրուսը, որ ուղղված է կրիպտոարժույթի դրամապանակներից եւ առցանց բանկինգից օգտվող մարդկանց տվյալների ստացմանը:
Հետազոտության համաձայն՝ Android-ի վրա տարածվող վիրուսը ո՛չ միայն սարքի մասին տեղեկություններ է հավաքում, այլ նաեւ կարող է սմարթֆոնի վրա տեղի ունեցող գործողությունների մատյան պահել, գործարկել եւ ջնջել հավելվածներ, հաղորդագրություններ ուղարկել, ինչպես նաեւ հարձակումներ իրականացնել ծածկույթի տիրույթում:
MailBot-ի հիմնական առանձնահատկությունը կրիպտո դրամապանակներից եւ երկշերտ նույնականացման կոդերից տվյալների գողությունն է: Այն տարաշվում է տարբեր կայքերի եւ հավելվածների միջոցով, ինչպիսիք են հայտնի CryptoApp դրամապանակը, MySocialSecurity-ը եւ նույնիսկ Chrome-ը:
Փորձագետները նշել են, որ նոր ծրագիրը SOVA բանկային վիրուսի փոփոխված տարբերակ է։ Ներկայումս MaliBot-ից հիմնականում տուժել են Իսպանիայի եւ Իտալիայի բնակիչները, որոնք օգտվում են UniCredit բանկային ծառայություններից։
 Արվեստանոց՝ սեփական գյուղում
 Կրկեսը՝ մանկության երազանքից մինչև մարզային բեմեր
 Իսպանիայի տրանսպորտի նախարարը հրաժարական է տվել 69 զոհի պատճառ դարձած երկաթուղային վթարից հետո
 Գյումրիում հայտնաբերվել է անչափահասների նկատմամբ սեռական բռնության մեղադրանքով հետախուզվող օտարերկրա...
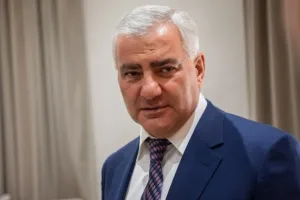 ՀԷՑ-ին պատճառվել է 64.5 մլրդ դրամի վնաս. ձերբակալվել է Սամվել Կարապետյանը
 Ղազախստանը Չինաստանի հետ բանակցություններ է վարում երկրորդ ատոմակայանի կառուցման հարցով
 Էլեկտրաէներգիայի ընդհատումներ կլինեն Երևանում և մարզերում․ հասցեներ
 Սամվել Կարապետյանին կալանավորելու միջնորդություն է ներկայացվել
 Պարոն Կարապետյանը պիտի մեկնաբանի, թե ինչու մինչև այս պահը այլ երկրների քաղաքացիությունից հրաժարում տ...
 Սիթի ՍՊ ընկերության մի քանի աղցանի արտադրությունը կասեցվել է